
MachCloud introduceert als eerste provider Zero Sign-On Authentication (en waarom dat zo belangrijk is)
De beste manier om wachtwoorden uit handen van criminelen te houden is om helemaal geen wachtwoorden te gebruiken. De introductie van Zero Sign-On, ook wel passwordless authenticatie genoemd, verhoogt de beveiliging door authenticatie niet langer te baseren op wachtwoorden die mogelijk zwak, gestolen of gelekt zijn. Het vermindert ook de administratieve rompslomp door het aanmeldingsproces te automatiseren. Dit artikel beschrijft de introductie van Zero Sign-on bij MachCloud en waarom de overstap naar wachtwoordloze authenticatie de online veiligheid vergroot
Wachtwoorden zijn een zwakke schakel in online beveiliging. Wachtwoorden kunnen worden geraden, gestolen van de server van het bedrijf, gelekt van een apparaat of gecompromitteerd als gebruikers ze delen.
De Fast Identity Online (FIDO) Alliance heeft standaarden voor authenticatietechnologie zonder wachtwoord ontwikkeld als vervanging van de huidige inlogprocedures. Door passwordless technologie toe te passen op basis van private keys, kunnen wachtwoorden niet worden geraden of gedeeld tussen gebruikers. Private keys kunnen niet worden gestolen door de server of database van een bedrijf te hacken en de methode is bestand tegen phishing-pogingen omdat ze allemaal uniek zijn voor websites. Ze kunnen ook niet worden gebruikt op frauduleuze lookalike-sites.
Waarom?
Tegenwoordig gebruiken we multi-factor authenticatie en wachtwoordmanagers die voor elke login nieuwe gebruikersnamen/wachtwoorden opslaan. Helaas is deze methode niet gebruiksvriendelijk en is het niet voldoende als maatregel om inbreuken op de beveiliging te voorkomen. Toenemende malware-aanvallen, oplichting via social engineering en het delen van wachtwoorden leiden ertoe dat tientallen miljarden inloggegevens worden blootgelegd door datalekken. Passwordless authenticatie is nodig om te voorkomen dat criminelen accounts overnemen met behulp van gestolen gebruikersnaam en wachtwoordcombinaties.
Hoe werkt Zero Sign-on Authenticatie?
Wanneer u verbinding maakt met een beveiligde website, wisselen uw browser en de server versleutelde berichten uit om uw communicatie privé te houden. Deze codering wordt mogelijk gemaakt door het gebruik van cryptografische keys (sleutels). Cryptografische keys vormen als het ware een paar sloten en sleutels. Net zoals u een slot kunt ontgrendelen met de bijbehorende sleutel, kunnen versleutelde gegevens alleen worden ontsleuteld met de bijbehorende cryptografische sleutel. Wanneer u een beveiligde verbinding tot stand brengt, genereren uw browser en server een unieke sleutel. Deze sleutels worden vervolgens gebruikt om de berichten die tussen hen worden verzonden te versleutelen en ontsleutelen.
De sleutels worden ook veilig gedeeld tussen uw browser en de server met behulp van public-key cryptografie met openbare sleutels. Dit zorgt ervoor dat alleen uw browser en de server toegang hebben tot de sleutels, waardoor het voor iemand anders uiterst moeilijk wordt om de uitgewisselde berichten te onderscheppen of te lezen.
Een passkey is een passwordless manier om in te loggen bij apps en websites. Een passkey is een andere naam voor een paar cryptografiesleutels die door uw geauthenticeerde apparaat worden gegenereerd. Een public key en een private key vormen samen een passkey.
De website of webserver slaat je public key op als je inlogt. De private key wordt alleen op je apparaat opgeslagen. Nadat uw apparaat uw identiteit heeft geverifieerd, geeft de combinatie van de twee sleutels u toegang tot uw account op de website. Passkeys zijn uniek voor elke webserver of website. Uw pc of mobiele apparaat dat de passkey genereert, gebruikt een biometrische authenticatietool, zoals TouchID, om uw identiteit te authentiseren. Windows Hello is een biometrische authenticatieservice aangeboden door Microsoft waarmee gebruikers veilig kunnen inloggen met behulp van gezichtsherkenning of het scannen van vingerafdrukken. Het resultaat is dat veilig inloggen net zo eenvoudig wordt als het scannen van uw vingerafdruk op een pc of mobiel apparaat.
Naast biometrische gegevensauthenticatie kan een extra beveiligingslaag worden toegevoegd met hardware security keys, zoals speciale dongels. Deze dongles kunnen USB-sleutels, NFC-sleutels en Bluetooth-keys zijn
MachCloud tilt Zero sign-on Authenticatie beveiliging naar een hoger niveau
Met behulp van passkeys kunt u veilig inloggen op het Control Panel van MachCloud met behulp van de biometrische authenticatietool, zoals TouchID (vingerafdruklezer). Activering is een eenvoudige actie van 3 klikken in de accountinstellingen van het Control Panel. Eenmalige activering van passwordless authenticatie opent een beveiligingsdialoogvenster waarin toestemming wordt gevraagd om de computer of het mobiele apparaat te registreren. Elke gebruiker voegt zijn apparaat toe met behulp van de vingerafdruklezer en het wachtwoordsysteem op de pc, zoals Windows Hello. Na registratie van het apparaat zijn de volgende logins van MachCloud’s Control Panel net zo eenvoudig als het scannen van een vingerafdruk.
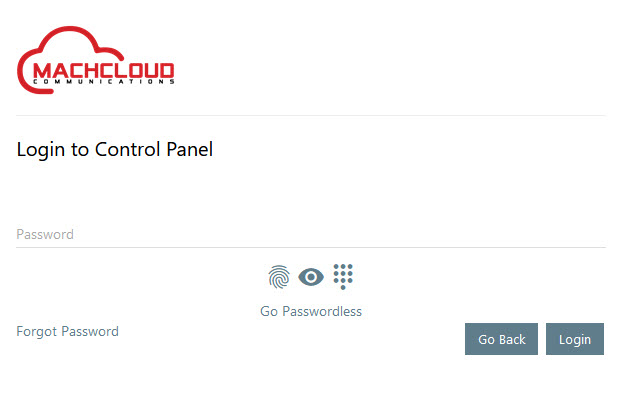

De gebruiker hoeft niet met meerdere wachtwoorden en authenticators te jongleren. Dit eenvoudiger authenticatieproces neemt de noodzaak weg om wachtwoorden voor werknemers aan te maken en te beheren.

